
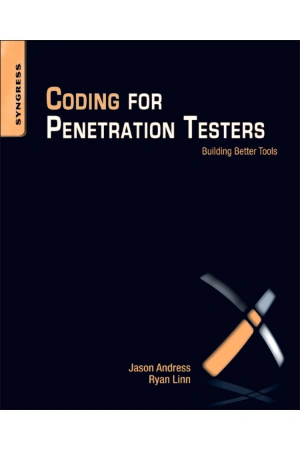
کتاب کدنویسی برای آزمون نفوذ اثر جیسون آندرس نسخه PDF انگلیسی
قیمت اصلی ۸۴.۸۷۰ تومان بود.۳۸.۴۵۰ تومانقیمت فعلی ۳۸.۴۵۰ تومان است.
مشخصات فایل
- نوع فایل: PDF
- زبان: انگلیسی
- تعداد صفحات: 321 صفحه
- حجم فایل: 9.88 مگابایت
- قابل استفاده در: موبایل، تبلت، کامپیوتر
- نوع دسترسی: دانلود فوری بعد از خرید
معرفی کتاب Coding for Penetration Testers: Building Better Tools
Coding for Penetration Testers: Building Better Tools اثری آموزشی در حوزه برنامهنویسی برای ارزیابی امنیت و تست نفوذ مجاز است. در اطلاعات محصول، نام Jason Andress ثبت شده و فایل انگلیسی این کتاب 321 صفحه دارد. تمرکز اصلی کتاب بر این است که متخصص امنیت فقط مصرفکننده ابزارهای آماده نباشد و بتواند برای نیازهای آزمایشگاهی، ارزیابی داخلی، خودکارسازی تستها و تحلیل دادههای امنیتی ابزارهای کوچک و قابل کنترل بسازد.
این کتاب را باید در چارچوب قانونی و دفاعی مطالعه کرد. هرگونه ارزیابی امنیتی باید روی سیستمهایی انجام شود که مالک آن هستید یا برای تست آنها مجوز روشن دارید. ارزش واقعی برنامهنویسی در امنیت، افزایش قدرت تحلیل، تکرارپذیری تست، کاهش خطای انسانی و ساخت ابزارهای متناسب با محیط سازمان است؛ نه دور زدن مجوز یا آسیب زدن به سامانههای دیگران.
چرا برنامهنویسی برای متخصص امنیت مهم است؟
ابزار آماده همیشه دقیقاً با نیاز پروژه هماهنگ نیست. گاهی باید Log خاصی Parse شود، نتیجه چند Scanner با هم ترکیب شود، یک API داخلی بررسی شود یا Testهای تکراری به شکل خودکار اجرا شوند. توانایی کدنویسی این فاصله را پر میکند.
برنامهنویس امنیتی میتواند داده خام را به اطلاعات قابل تصمیم تبدیل کند، ابزارهای موجود را به Workflow سازمان متصل کند و Test Caseهایی بسازد که با معماری واقعی سیستم سازگارند.
تفکر ابزارمحور در امنیت
ساخت ابزار امنیتی با تعریف دقیق مسئله شروع میشود. پیش از نوشتن کد باید معلوم باشد Input چیست، Output مورد انتظار چیست، چه محدودیتهایی وجود دارد و ابزار در چه محیطی اجرا خواهد شد.
ابزار کوچک و مشخص معمولاً قابل اعتمادتر از Script بزرگ و مبهم است. بهتر است هر Component مسئولیت محدود و Interface روشن داشته باشد.
Automation
یکی از مهمترین کاربردهای برنامهنویسی در امنیت Automation است. کارهایی مانند جمعآوری Inventory، بررسی Configuration، تحلیل Log یا اجرای مجموعهای از Testهای مجاز میتوانند خودکار شوند.
Automation باید Safe Default داشته باشد. Script نباید به شکل پیشفرض تغییر مخرب ایجاد کند یا Scope تست را بدون کنترل گسترش دهد.
Scope و Authorization
در Penetration Testing حرفهای، Scope مشخص میکند چه Hostها، Applicationها، Accountها و Time Windowهایی مجاز هستند. Tool باید تا حد امکان این Scope را enforce کند.
ثبت Targetهای مجاز در Configuration و جلوگیری از اجرای تصادفی روی مقصد خارج از Scope یک Practice مهم است.
Input Validation
هر ابزار باید Input را بررسی کند. Path، URL، Hostname، File و Parameterهای User ممکن است اشتباه یا غیرمنتظره باشند.
Validation صحیح هم Reliability را افزایش میدهد و هم از رفتار ناخواسته ابزار جلوگیری میکند.
Error Handling
Network Timeout، Permission Error، File Missing و Parsing Failure در ابزارهای امنیتی عادی هستند. برنامه نباید با اولین خطا رفتار مبهم داشته باشد.
Error Message باید قابل فهم باشد و مشخص کند چه چیزی شکست خورده، بدون اینکه Secret یا اطلاعات حساس را در Log افشا کند.
Logging
Log دقیق برای Audit و Debugging ضروری است. زمان اجرا، Target مجاز، نوع Test و Result باید در حد لازم ثبت شوند.
اطلاعات حساس مانند Password، Token و Private Key نباید داخل Log ذخیره شوند.
ساخت ابزارهای Command-Line
بسیاری از Utilityهای امنیتی از CLI استفاده میکنند، زیرا بهسادگی در Script و Pipeline قابل ترکیباند. Interface خوب باید Help، Optionهای روشن و Exit Code مناسب داشته باشد.
نام Optionها بهتر است قابل فهم باشند و Dangerous Actionها Confirmation یا Flag صریح بخواهند.
Parsing داده
بخش زیادی از کار امنیتی به تبدیل Output ابزارها به داده ساختیافته مربوط است. JSON، CSV، XML و Text Log از Formatهای رایج هستند.
Parser باید در برابر Fieldهای Missing یا Formatهای کمی متفاوت مقاوم باشد.
Regular Expressions
Regex برای استخراج Pattern از Log و Text مفید است، اما Pattern پیچیده میتواند خطا ایجاد کند. برای داده ساختیافته بهتر است Parser استاندارد Format استفاده شود.
Regex باید روی Sampleهای مثبت و منفی Test شود.
Network Programming
آشنایی با Socket، HTTP، DNS و Protocolهای پایه برای فهم رفتار Application ضروری است. هدف آموزشی این بخش باید درک Communication و ساخت ابزارهای Diagnostic مجاز باشد.
متخصص امنیت وقتی Protocol را میفهمد بهتر میتواند Misconfiguration، Timeout و رفتار غیرمنتظره Service را تحلیل کند.
HTTP و Web Testing
Applicationهای وب بخش مهمی از سطح حمله سازمان هستند. برنامهنویسی میتواند برای ساخت Requestهای تست، بررسی Headerها، Validation Response و Regression Test امنیتی استفاده شود.
هر Test باید روی Environment مجاز و با Rate کنترلشده اجرا شود تا Availability سیستم آسیب نبیند.
API Security Testing
برای API میتوان Testهای خودکار Authentication، Authorization، Schema Validation و Error Handling نوشت. هدف این تستها اثبات این است که Controlهای دفاعی همانطور که انتظار میرود عمل میکنند.
Test Caseها بهتر است در CI نیز قابل اجرا باشند تا Regression امنیتی سریعتر شناسایی شود.
Authentication
در ابزارهای آزمایشگاهی ممکن است نیاز به Session یا Token معتبر باشد. Secretها باید از Configuration امن یا Secret Manager دریافت شوند و داخل Source Code قرار نگیرند.
Authorization
یکی از Testهای مهم دفاعی بررسی این است که User فقط به Resourceهای مجاز خود دسترسی داشته باشد. Test باید با Accountهای آزمایشی و داده غیرحساس انجام شود.
File Handling
ابزار امنیتی ممکن است Report، Log یا Artifact ذخیره کند. Permission فایل و مسیر ذخیرهسازی باید مناسب باشد.
File موقت حاوی اطلاعات حساس باید پس از اتمام کار به شکل امن مدیریت شود.
Configuration
Host، Port، Timeout و Credential نباید در چند نقطه Code Hardcode شوند. Configuration مرکزی مدیریت Environment را سادهتر میکند.
Defaultها باید محافظهکارانه باشند.
Modularity
اگر Network Client، Parser و Reporting از هم جدا باشند، Test و Maintenance آسانتر میشود. Module کوچک را میتوان بدون اجرای کل Workflow بررسی کرد.
Reusable Functions
Validation، Logging و Retry Logic معمولاً در چند Tool تکرار میشوند. تبدیل آنها به Function یا Library مشترک کیفیت Code را افزایش میدهد.
Testing Code
ابزار امنیتی نیز باید Unit Test داشته باشد. Parser، Validation و Decision Logic نقاط خوبی برای Test خودکار هستند.
Mock کردن Network کمک میکند Test بدون تماس با سیستم واقعی اجرا شود.
Integration Testing
پس از Unit Test، Tool باید در Lab کنترلشده با Service آزمایشی بررسی شود. نتیجه مورد انتظار باید از قبل تعریف شده باشد.
Regression Testing
وقتی Vulnerability در محصول رفع میشود، یک Test دفاعی میتواند اضافه شود تا در Versionهای بعدی دوباره ظاهر نشود.
این کاربرد یکی از مفیدترین پیوندهای Penetration Testing و Software Engineering است.
Code Review
ابزار داخلی امنیتی نیز نیاز به Review دارد. Bug در Tool میتواند Result اشتباه تولید کند و تیم را به تصمیم نادرست برساند.
Dependency Management
Libraryهای Third-Party باید Version مشخص و منبع معتبر داشته باشند. Dependency قدیمی ممکن است خود دارای Vulnerability باشد.
Virtual Environment
جدا کردن Dependency پروژه از سیستم اصلی Conflict را کاهش میدهد و Reproducibility را بهتر میکند.
Secure Coding
ابزار امنیتی نباید خودش ناامن نوشته شود. Command Injection، Path Traversal و Secret Exposure میتوانند در Scriptهای داخلی نیز رخ دهند.
نباید Input User مستقیماً به Shell Command تبدیل شود، مگر با کنترل و روش امن.
Least Privilege
Tool بهتر است با کمترین Permission لازم اجرا شود. اجرای همه Scriptها با Administrator یا Root ریسک را بالا میبرد.
Rate Limiting
Test خودکار ممکن است تعداد Request زیادی ایجاد کند. Rate کنترلشده از فشار غیرضروری روی Service جلوگیری میکند.
Timeout
Network Operation بدون Timeout میتواند Tool را برای مدت نامحدود متوقف کند. Timeout و Retry محدود رفتار قابل پیشبینیتری ایجاد میکنند.
Retry
Retry باید برای Errorهای موقت استفاده شود و تعداد آن محدود باشد. Retry روی خطای دائمی فقط Load را افزایش میدهد.
Concurrency
اجرای موازی میتواند سرعت Assessment را بالا ببرد، اما باید با Capacity محیط هماهنگ باشد. Concurrency بالا روی Production میتواند مشکل Availability ایجاد کند.
Reporting
خروجی Tool باید برای تصمیمگیری قابل استفاده باشد. فقط Dump کردن داده خام کافی نیست.
Report خوب Target، زمان، Evidence، Severity و Recommendation را در حد مناسب ثبت میکند.
False Positive
Automation ممکن است Result اشتباه تولید کند. Findings مهم باید با روش مناسب Verify شوند.
نباید هر Match متنی را Vulnerability قطعی تلقی کرد.
False Negative
عبور کردن Test نیز اثبات امنیت کامل نیست. Tool فقط مجموعهای از Conditionهای مشخص را بررسی میکند.
Manual Review و Defense-in-Depth همچنان ضروریاند.
Data Protection
Assessment ممکن است به اطلاعات حساس دسترسی پیدا کند. جمعآوری داده باید حداقلی باشد و Artifactها طبق Policy نگهداری شوند.
Redaction
در Report بهتر است Secret و اطلاعات شخصی Mask شوند. Evidence باید مشکل را اثبات کند بدون اینکه داده غیرضروری افشا شود.
Lab Environment
برای تمرین برنامهنویسی امنیتی بهترین محیط، Lab ایزوله و قانونی است. VM، Container و Application آزمایشی امکان یادگیری بدون ریسک برای دیگران را فراهم میکنند.
Version Control
ابزارها باید در Git نگهداری شوند تا تغییرات قابل ردیابی باشند. Secret نباید وارد Repository شود.
Documentation
README باید Purpose، Scope، Requirement و نحوه استفاده امن را توضیح دهد. ابزار بدون Documentation بهسختی قابل استفاده مجدد است.
Maintenance
Protocol، API و Dependency تغییر میکنند. Tool امنیتی نیز باید نگهداری شود و نتیجه آن در Versionهای جدید دوباره اعتبارسنجی شود.
Integration با CI/CD
بعضی Checkهای دفاعی میتوانند وارد Pipeline شوند؛ برای مثال بررسی Configuration، Dependency یا Testهای Authorization روی Environment آزمایشی.
این کار Security را از یک فعالیت مقطعی به فرایند مداوم نزدیک میکند.
Security Engineering
توانایی کدنویسی متخصص امنیت را به Security Engineering نزدیک میکند. به جای فقط پیدا کردن مشکل، میتواند Test قابل تکرار، Guardrail و ابزار پیشگیرانه بسازد.
Threat Modeling
پیش از نوشتن Tool بهتر است مشخص شود چه Threatی بررسی میشود. این کار از ساخت Testهای پراکنده بدون هدف جلوگیری میکند.
Prioritization
همه Findingها اهمیت یکسان ندارند. Risk باید با Context دارایی، Exposure و Impact بررسی شود.
Responsible Use
هر Tool امنیتی Dual-use است. استفاده حرفهای نیازمند Authorization، Scope، Logging و رعایت قانون است.
هدف مطالعه باید تقویت دفاع، توسعه نرمافزار امن و ارزیابی مسئولانه باشد.
پیشنیازهای مطالعه
آشنایی پایه با Programming، Networking، Linux یا Windows و مفاهیم Web به فهم بهتر مطالب کمک میکند.
لازم نیست خواننده از ابتدا متخصص توسعه نرمافزار باشد، اما تمرین منظم اهمیت زیادی دارد.
روش پیشنهادی یادگیری
هر Concept را در Lab کوچک پیاده کنید، برای Code Test بنویسید و نتیجه را با ابزار استاندارد مقایسه کنید.
تمرکز باید روی Reliability و Safety باشد، نه صرفاً تولید سریع Script.
این کتاب برای چه کسانی مناسب است؟
- متخصصان امنیت و Penetration Testerهای مجاز.
- توسعهدهندگان علاقهمند به AppSec.
- دانشجویان Cybersecurity.
- تیمهای Blue Team و Security Engineering.
- افرادی که میخواهند Automation دفاعی بسازند.
جمعبندی
Coding for Penetration Testers: Building Better Tools درباره تبدیل مهارت برنامهنویسی به یک ابزار حرفهای برای ارزیابی امنیت است. Automation، Parsing، Network Programming، Web/API Testing، Logging، Reporting و Secure Coding از محورهای مهم این مسیر هستند.
ارزش واقعی کتاب زمانی آشکار میشود که Reader از کدنویسی برای ساخت Testهای قابل تکرار، تحلیل دقیقتر و بهبود کنترلهای دفاعی استفاده کند. رعایت Scope، Authorization، Least Privilege و Data Protection باید بخش ثابت هر Workflow امنیتی باشد.



نقد و بررسیها
هنوز بررسیای ثبت نشده است.