
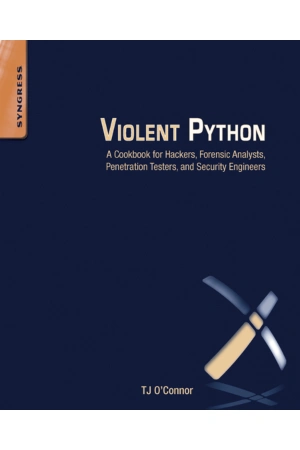

کتاب پایتون خشن اثر تی.جی. اوکانر نسخه PDF انگلیسی
قیمت اصلی ۸۴.۸۷۰ تومان بود.۳۸.۴۵۰ تومانقیمت فعلی ۳۸.۴۵۰ تومان است.
مشخصات فایل
- نوع فایل: PDF
- زبان: انگلیسی
- تعداد صفحات: 289 صفحه
- قابل استفاده در: موبایل، تبلت، کامپیوتر
- نوع دسترسی: دانلود فوری بعد از خرید
معرفی کتاب Violent Python اثر TJ O’Connor
کتاب Violent Python: A Cookbook for Hackers, Forensic Analysts, Penetration Testers and Security Engineers نوشته TJ O’Connor یکی از منابع شناختهشدهای است که کاربرد زبان Python را در امنیت سایبری، تحلیل دیجیتال و ارزیابی امنیت بررسی میکند. این کتاب توسط Syngress در سال 2012 منتشر شده و ساختار آن از مبانی Python آغاز میشود و سپس به موضوعاتی مانند تست نفوذ در محیطهای مجاز، جرمشناسی دیجیتال، تحلیل ترافیک شبکه، امنیت بیسیم، جمعآوری اطلاعات وب و بررسی روشهای مقابله با ابزارهای امنیتی میرسد.
نسخه موجود در این محصول انگلیسی است و فایل سایت 289 صفحه ثبت شده؛ این مشخصات با نسخه رسمی 288 صفحهای اثر تطبیق بسیار نزدیکی دارد. محتوای کتاب برای مطالعه امنیت فنی طراحی شده و بعضی مثالهای آن ماهیت تهاجمی دارند؛ بنابراین استفاده از آن باید صرفاً در آزمایشگاه شخصی، سامانههای متعلق به خودتان یا محیطهایی انجام شود که مجوز صریح برای ارزیابی امنیت آنها دارید.
این کتاب درباره چیست؟
ایده اصلی Violent Python این است که Python فقط زبانی برای توسعه وب، علم داده یا اسکریپتهای عمومی نیست. انعطاف زبان، کتابخانههای متعدد و امکان ساخت سریع ابزارهای کوچک باعث شده Python در امنیت سایبری نیز کاربرد گستردهای داشته باشد. یک تحلیلگر امنیت میتواند از Python برای خودکارسازی وظایف تکراری، پردازش دادههای شبکه، استخراج اطلاعات از فایلها، تحلیل شواهد دیجیتال و ساخت ابزارهای آزمایشگاهی استفاده کند.
کتاب به جای معرفی صرف ابزارهای آماده، تلاش میکند منطق پشت برخی عملیات امنیتی را از طریق کدنویسی نشان دهد. از دید آموزشی، این رویکرد ارزشمند است زیرا وقتی توسعهدهنده یا تحلیلگر بداند یک ابزار در سطح برنامه چگونه داده را میخواند، پردازش میکند و نتیجه تولید میکند، درک عمیقتری از رفتار شبکه، سیستمعامل و شواهد دیجیتال به دست میآورد.
فصل آغازین؛ Python برای کار امنیتی
کتاب با معرفی محیط توسعه و مرور بخشهایی از زبان Python شروع میشود. این فصل برای خوانندهای است که شاید برنامهنویس حرفهای نباشد اما میخواهد بتواند اسکریپتهای امنیتی را بخواند، اجرا کند و تغییر دهد. مفاهیم پایه مانند متغیرها، توابع، شرطها، حلقهها و کار با کتابخانهها زمینه لازم برای فصلهای بعدی را ایجاد میکنند.
هدف فصل نخست ارائه یک دوره کامل Python نیست. اگر قبلاً با برنامهنویسی آشنا باشید، این قسمت بیشتر نقش مرور دارد. اما برای متخصص امنیتی که تجربه کدنویسی محدودی دارد، کمک میکند قبل از ورود به مثالهای تخصصی ساختار اصلی اسکریپتها را بفهمد.
Python و ارزیابی امنیت شبکه
یکی از بخشهای اصلی کتاب درباره استفاده از Python در Penetration Testing است. این فصل نمونههایی از ساخت ابزارهای آزمایشگاهی برای بررسی سرویسهای شبکه، مدیریت اتصالها و خودکارسازی بعضی فرایندهای ارزیابی امنیت را مطرح میکند. بعضی سناریوهای تاریخی مانند کرم Morris یا Conficker نیز به عنوان زمینه آموزشی مطرح میشوند تا خواننده بفهمد آسیبپذیریها و خودکارسازی چگونه میتوانند در مقیاس بزرگ اثرگذار شوند.
برای مطالعه مسئولانه این بخش باید بین «شناخت رفتار یک تکنیک» و «استفاده بدون مجوز از آن» تفاوت روشن قائل شد. ارزش آموزشی فصل برای متخصص دفاعی این است که بفهمد ابزارهای خودکار چگونه سرویسها را شناسایی میکنند، چه الگوهایی در لاگها باقی میگذارند و چه کنترلهایی میتوانند سطح حمله را کاهش دهند.
چرا شناخت تکنیکهای تهاجمی برای دفاع اهمیت دارد؟
تیم دفاعی زمانی بهتر میتواند یک رفتار مشکوک را تشخیص دهد که بداند مهاجم از چه نوع داده و چه مسیرهایی استفاده میکند. برای مثال در یک ارزیابی مجاز، مشاهده الگوی اتصالهای تکراری یا تلاش برای شناسایی سرویسها میتواند به طراحی Ruleهای بهتر برای IDS، SIEM یا Monitoring کمک کند.
کتاب از این زاویه میتواند برای Blue Team و تحلیلگران دفاعی نیز مفید باشد. خواننده مجبور نیست هدفش ساخت ابزار تهاجمی باشد؛ میتواند مثالها را برای درک رفتار شبکه، ساخت داده آزمایشگاهی و بررسی قابلیت تشخیص سامانههای دفاعی مطالعه کند.
جرمشناسی دیجیتال با Python
فصل مربوط به Forensic Investigations یکی از بخشهای مهم و کاربردی کتاب است. در این قسمت Python برای استخراج و تحلیل شواهد دیجیتال استفاده میشود. موضوعاتی مانند بررسی دادههای سیستم، تحلیل Metadata فایلها، اطلاعات جغرافیایی موجود در EXIF تصاویر و آثار باقیمانده از برنامهها مطرح میشوند.
جرمشناسی دیجیتال با تست نفوذ تفاوت دارد. هدف در اینجا یافتن شواهد، حفظ زنجیره تحلیل و پاسخ به پرسشهایی درباره رخداد گذشته است. Python میتواند برای پردازش تعداد زیادی فایل یا استخراج الگوهای مشخص از دادهها مفید باشد. اسکریپت کوچک میتواند کاری را که بهصورت دستی ساعتها زمان میبرد، در یک جریان قابل تکرار انجام دهد.
Metadata و ارزش اطلاعات پنهان در فایلها
فایلها معمولاً چیزی بیشتر از محتوای قابل مشاهده خود دارند. تصویر ممکن است اطلاعات دوربین یا موقعیت را در Metadata نگه دارد؛ سند میتواند نام نرمافزار، نویسنده یا زمان ایجاد را ثبت کرده باشد. در تحلیل دیجیتال، این اطلاعات میتوانند برای ساخت Timeline و ارتباط دادن شواهد با یکدیگر مفید باشند.
کتاب نشان میدهد Python چگونه میتواند برای استخراج و سازماندهی چنین اطلاعاتی استفاده شود. این موضوع برای تیم Incident Response، تحلیلگران جرمشناسی و پژوهشگران امنیتی کاربرد دارد و از بخشهایی است که حتی سالها پس از انتشار کتاب همچنان مفهوم آموزشی مهمی دارد.
تحلیل ترافیک شبکه
فصل Network Traffic Analysis به مشاهده و تحلیل Packetها و الگوهای ارتباطی میپردازد. شبکه حجم زیادی داده تولید میکند و بررسی دستی همه آنها امکانپذیر نیست. Python میتواند در خواندن Captureها، فیلتر کردن داده و استخراج ویژگیهای موردنیاز کمک کند.
کتاب از نمونههای تاریخی برای توضیح اهمیت تحلیل شبکه استفاده میکند. هدف آموزشی این بخش آن است که خواننده بفهمد یک رخداد امنیتی در سطح Packet چه نشانههایی میتواند داشته باشد و چگونه اطلاعات مقصد، مبدأ، پروتکل و توالی ارتباطها میتوانند برای تحلیل مفید باشند.
برای یک تحلیلگر SOC یا Network Security، فهم این لایه کمک میکند هشدارهای ابزارهای امنیتی را بهتر تفسیر کند. ابزار ممکن است یک Alert تولید کند، اما تحلیلگر باید بتواند داده خام را بررسی و تشخیص دهد آیا رفتار واقعاً مشکوک است یا خیر.
امنیت بیسیم و Bluetooth
یکی دیگر از بخشهای کتاب به Wireless Security اختصاص دارد. شبکههای بیسیم نسبت به شبکه سیمی ویژگیهای خاصی دارند، زیرا سیگنال در محیط منتشر میشود و دستگاهها از طریق فریمهای رادیویی با یکدیگر ارتباط دارند. کتاب برخی سناریوهای امنیت Wi-Fi و Bluetooth را در محیط آزمایشگاهی بررسی میکند.
از دید دفاعی، شناخت این مفاهیم برای ارزیابی تنظیمات شبکه بیسیم، تشخیص پیکربندیهای ضعیف و درک خطرهای مرتبط با دستگاههای نزدیک مفید است. امروزه بخش زیادی از ابزارها و استانداردهای بیسیم نسبت به سال 2012 تغییر کردهاند، اما مفهوم اصلی—اینکه رابط رادیویی نیز بخشی از سطح حمله است—همچنان معتبر است.
Web Recon و جمعآوری اطلاعات
فصل Web Recon به جمعآوری و پردازش اطلاعات عمومی وب میپردازد. در کار امنیتی، مرحله Reconnaissance برای شناخت داراییها، فناوریها و اطلاعاتی که ناخواسته منتشر شدهاند اهمیت دارد. Python میتواند صفحات وب را پردازش کند و دادههای عمومی را برای تحلیل سازماندهی کند.
کتاب ابزارها و کتابخانههایی را مطرح میکند که در زمان انتشار رایج بودند. بخشی از این فناوریها امروز قدیمی شدهاند، اما اصل موضوع همچنان قابل استفاده است: قبل از هر ارزیابی امنیتی مجاز باید بدانیم چه اطلاعاتی از یک سازمان یا سامانه بهصورت عمومی قابل مشاهده است.
برای استفاده اخلاقی، Recon باید به منابع عمومی و محدوده مجاز ارزیابی محدود باشد. جمعآوری انبوه اطلاعات شخصی یا استفاده از آن برای فریب کاربران هدف کتاب آموزشی مسئولانه نیست و میتواند تبعات حقوقی و امنیتی داشته باشد.
بررسی روشهای مقابله با ابزارهای دفاعی
بخش پایانی کتاب درباره موضوع Evasion صحبت میکند. از دید امنیت دفاعی، اهمیت این فصل در درک محدودیت ابزارهای تشخیص است. هیچ آنتیویروس یا سیستم دفاعی نمیتواند صرفاً بر یک Signature ثابت تکیه کند و انتظار داشته باشد تمام نمونههای جدید را تشخیص دهد.
شناخت مفهوم Evasion به تیم دفاعی کمک میکند دفاع چندلایه طراحی کند: Application Control، Behavior Monitoring، Logging، محدودسازی دسترسی، EDR و تحلیل رفتار در کنار Signatureها. این نگاه باعث میشود امنیت به یک محصول واحد وابسته نباشد.
کتاب برای چه کسانی نوشته شده است؟
معرفی رسمی کتاب مخاطب را از برنامهنویسان علاقهمند به امنیت تا Penetration Testerها، Forensic Analystها و Security Engineerها در نظر میگیرد. سطح کتاب در منابع رسمی Intermediate تا Advanced ذکر شده است، هرچند فصل نخست مقداری از Python را مرور میکند.
- دانشجویان امنیت سایبری که میخواهند کاربرد Python را در سناریوهای امنیتی ببینند.
- تحلیلگران جرمشناسی دیجیتال و Incident Response.
- متخصصان شبکه که میخواهند تحلیل Packet و Automation را بهتر درک کنند.
- Penetration Testerهایی که در محیط مجاز به دنبال درک منطق ابزارها هستند.
- Blue Teamها که میخواهند رفتارهای تهاجمی را برای بهبود Detection بشناسند.
- برنامهنویسان Python که به امنیت نرمافزار و شبکه علاقه دارند.
چه پیشزمینهای برای مطالعه مفید است؟
اگرچه کتاب یک مرور اولیه Python دارد، آشنایی قبلی با برنامهنویسی مطالعه را بسیار آسانتر میکند. دانستن مفاهیم شبکه مانند TCP/IP، Port، Packet و پروتکلهای رایج نیز برای فصلهای امنیت شبکه مفید است.
برای بخش جرمشناسی، آشنایی با فایلسیستم، Metadata و ساختار سیستمعامل کمک میکند. لازم نیست در همه این حوزهها متخصص باشید، اما کتاب با سرعت نسبتاً بالایی از مبانی به سناریوهای تخصصی میرود و خوانندهای که هیچ پیشزمینه امنیتی ندارد ممکن است نیاز به منابع مکمل داشته باشد.
نکته مهم درباره سن کتاب و نسخه Python
Violent Python در سال 2012 منتشر شده است. این موضوع هنگام اجرای کدها بسیار مهم است. اکوسیستم Python، سیستمعاملها، کتابخانههای امنیتی، پروتکلها و ابزارهای دفاعی از آن زمان تغییر زیادی کردهاند. بعضی مثالها بر نسخهها یا کتابخانههایی تکیه دارند که امروز منسوخ یا تغییر کردهاند.
بنابراین بهتر است کتاب را به عنوان منبعی برای فهم مفاهیم و تاریخچه کاربرد Python در امنیت ببینید، نه مرجعی که تمام کدهای آن بدون تغییر روی محیط مدرن اجرا میشوند. برای اجرای آزمایشها باید مستندات فعلی Python و کتابخانههای مربوط را بررسی کنید.
Python 2 و سازگاری با محیطهای جدید
بخش قابل توجهی از کدهای دوره انتشار کتاب بر اکوسیستم Python 2 نوشته شده است. Python 2 دیگر پشتیبانی رسمی ندارد و برای پروژه جدید استفاده از Python 3 استاندارد است. تفاوت Syntax، مدیریت Byte و String، API بعضی کتابخانهها و Dependencyها میتواند باعث شود نمونههای قدیمی نیاز به بازنویسی داشته باشند.
این محدودیت لزوماً ارزش آموزشی کتاب را از بین نمیبرد. تبدیل یک مثال قدیمی به Python 3 حتی میتواند تمرین خوبی برای فهم دقیقتر کد باشد، به شرط آنکه آزمایشها در محیط کنترلشده و مجاز انجام شوند.
چطور کتاب را مسئولانه مطالعه کنیم؟
برای مباحث امنیتی، محیط تمرین اهمیت زیادی دارد. بهترین روش استفاده از ماشینهای مجازی، شبکه آزمایشگاهی و سرویسهایی است که عمداً برای آموزش ایجاد شدهاند. هر تکنیکی که روی شبکه، حساب یا دستگاه دیگری اجرا میشود باید مجوز صریح داشته باشد.
میتوانید از کتاب برای ساخت Lab دفاعی استفاده کنید: یک رفتار مشخص را در محیط ایزوله تولید کنید، سپس ببینید چه Log یا Packetهایی ایجاد میشوند و چگونه میتوان آنها را تشخیص داد. این رویکرد هم مهارت فنی ایجاد میکند و هم یادگیری را به سمت دفاع و Incident Response هدایت میکند.
ارزش کتاب برای Forensics و Blue Team
با وجود عنوان تهاجمی کتاب، بخشهای Forensics و Traffic Analysis برای مدافعان نیز ارزش زیادی دارند. توانایی نوشتن اسکریپت برای استخراج Artifactها، تحلیل Metadata یا پردازش Capture شبکه میتواند زمان Incident Response را کاهش دهد.
Blue Teamها معمولاً با حجم بزرگی از داده روبهرو هستند. Automation ساده در Python میتواند رویدادها را فیلتر کند، دادههای چند منبع را ترکیب کند یا IOCها را استخراج کند. کتاب ذهنیت استفاده از کدنویسی برای حل چنین مسائل تکراری را تقویت میکند.
تفاوت ابزار آماده با ساخت اسکریپت اختصاصی
ابزار آماده سرعت کار را بالا میبرد، اما همیشه دقیقاً مطابق نیاز تحلیلگر نیست. گاهی داده خاصی باید پردازش شود یا فرمت خروجی استاندارد ابزار مناسب پروژه نیست. در چنین شرایطی توانایی نوشتن اسکریپت اختصاصی مزیت مهمی است.
Violent Python از این زاویه خواننده را تشویق میکند به جای اینکه ابزار امنیتی را یک جعبه سیاه ببیند، منطق ورودی، پردازش و خروجی آن را بفهمد. همین مهارت باعث میشود تحلیلگر بتواند نتیجه ابزار را نقد کند و در صورت نیاز فرایند خودکار مناسب محیط خودش بسازد.
آیا این کتاب برای یادگیری صفر تا صد امنیت مناسب است؟
خیر. این اثر یک دوره جامع امنیت سایبری نیست. موضوعات آن انتخاب شدهاند تا نشان دهند Python چگونه در چند حوزه امنیت استفاده میشود. مفاهیم بنیادی مانند معماری شبکه، امنیت سیستمعامل، رمزنگاری، توسعه امن و Governance نیازمند منابع جداگانه هستند.
بهترین جایگاه کتاب زمانی است که خواننده مبانی امنیت و Python را تا حدی میداند و میخواهد نمونههای عملی از اتصال این دو حوزه ببیند. برای تازهکار کامل، بهتر است همزمان از منبع مقدماتی شبکه و Python نیز استفاده شود.
چرا این کتاب هنوز ارزش بررسی دارد؟
با وجود قدیمی بودن ابزارها و کدها، ایده مرکزی کتاب هنوز کاربردی است: متخصص امنیت نباید فقط مصرفکننده ابزار باشد. توانایی برنامهنویسی به تحلیلگر اجازه میدهد مسئله را دقیقتر بررسی و کارهای تکراری را خودکار کند.
همچنین بعضی فصلها تصویری تاریخی از تهدیدها و روشهای دفاع در اوایل دهه 2010 ارائه میکنند. مقایسه آنها با فناوری امروز میتواند نشان دهد امنیت چگونه تغییر کرده و در عین حال بعضی اصول—مانند اهمیت Logging، تحلیل رفتار، Least Privilege و کنترل سطح حمله—چرا همچنان پابرجا هستند.
جمعبندی
Violent Python اثر TJ O’Connor کتابی کاربردی درباره استفاده از Python در امنیت سایبری، جرمشناسی دیجیتال و تحلیل شبکه است. فصلها از مرور Python شروع میشوند و سپس موضوعاتی مانند ارزیابی امنیت در محیط مجاز، Forensics، تحلیل ترافیک، امنیت بیسیم، Web Recon و محدودیت ابزارهای دفاعی را بررسی میکنند.
این کتاب در سال 2012 منتشر شده و بخشی از کدها و کتابخانههای آن قدیمی هستند؛ بنابراین برای اجرای نمونهها باید آنها را با Python 3 و ابزارهای امروزی تطبیق داد. ارزش اصلی اثر در فهم منطق پشت Automation امنیتی و استفاده از برنامهنویسی برای تحلیل فنی است. مطالعه مثالهای حساس باید فقط در محیط کنترلشده و با مجوز انجام شود. برای دانشجوی امنیت، تحلیلگر Forensics، Blue Team یا متخصصی که میخواهد Python را به جعبهابزار دفاعی خود اضافه کند، این کتاب همچنان میتواند دید آموزشی مفیدی ایجاد کند.




نقد و بررسیها
هنوز بررسیای ثبت نشده است.