
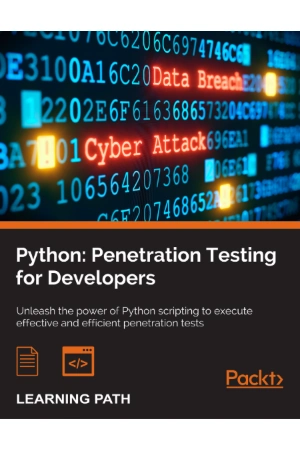

کتاب آزمون نفوذ با پایتون نسخه PDF انگلیسی
قیمت اصلی ۸۴.۸۷۰ تومان بود.۳۸.۴۵۰ تومانقیمت فعلی ۳۸.۴۵۰ تومان است.
مشخصات فایل
- نوع فایل: PDF
- زبان: انگلیسی
- حجم فایل: 10.13 مگابایت
- قابل استفاده در: موبایل، تبلت، کامپیوتر
- نوع دسترسی: دانلود فوری بعد از خرید
معرفی کتاب Python: Penetration Testing for Developers
Python: Penetration Testing for Developers منبعی کاربردی درباره استفاده از Python در ارزیابی امنیت نرمافزار و شبکه است. فایل این محصول به زبان انگلیسی ثبت شده و نام آن دقیقاً با عنوان رسمی کتاب تطبیق دارد. موضوع اثر آموزش نگاه برنامهنویسانه به تست نفوذ است؛ یعنی به جای اینکه کاربر فقط مصرفکننده ابزارهای آماده باشد، بتواند منطق جمعآوری اطلاعات، بررسی سرویسها، تحلیل پاسخها و خودکارسازی بخشی از فرایند ارزیابی امنیت را درک کند.
مطالب این کتاب ماهیت امنیتی دارند و بعضی فصلها به تکنیکهایی میپردازند که در صورت استفاده خارج از محیط مجاز میتوانند آسیبزا باشند. بنابراین مطالعه و اجرای مثالها باید فقط روی سیستمهای متعلق به خودتان، آزمایشگاه آموزشی، ماشینهای مجازی یا محیطی انجام شود که برای تست آن مجوز صریح دارید. ارزش اصلی کتاب برای توسعهدهنده و متخصص امنیت، شناخت سطح حمله و درک رفتارهایی است که باید در طراحی و دفاع بهتر کنترل شوند.
چرا Python در امنیت کاربرد دارد؟
Python به دلیل Syntax نسبتاً ساده، کتابخانههای گسترده و امکان ساخت سریع Script برای Automation، در بسیاری از کارهای امنیتی استفاده میشود. تحلیل Log، پردازش پاسخ شبکه، خواندن فایل، ساخت ابزار داخلی و ترکیب خروجی چند سرویس از نمونههای رایج هستند.
برای توسعهدهندهای که میخواهد امنیت را جدیتر دنبال کند، Python یک مزیت مهم دارد: میتوان ایده را سریع به نمونه قابل اجرا تبدیل کرد. به جای تکرار دستی دهها مرحله، Script میتواند فرایند را استاندارد و قابل تکرار کند. البته Automation باید همراه با کنترل، Scope مشخص و ثبت نتیجه باشد.
تست نفوذ چیست و چه تفاوتی با حمله دارد؟
Penetration Testing یک فعالیت مجاز و کنترلشده برای یافتن ضعفهای امنیتی پیش از سوءاستفاده واقعی است. تفاوت اصلی آن با حمله در مجوز، محدوده و هدف است. تست حرفهای از قبل Scope دارد، زمان و داراییهای مجاز مشخصاند و نتیجه در قالب گزارش برای رفع مشکل ارائه میشود.
اگر همین تکنیکها بدون اجازه روی سیستم شخص دیگری اجرا شوند، دیگر فعالیت حرفهای و اخلاقی محسوب نمیشوند. کتاب را باید در همین چارچوب خواند: فهم ضعفها برای کاهش ریسک و بهبود امنیت.
شناخت سطح حمله
پیش از هر ارزیابی، باید بدانیم چه داراییهایی وجود دارند و چه سرویسهایی در دسترساند. Surface Attack ممکن است شامل سرویس وب، API، پورت شبکه، حساب کاربری، فایل عمومی یا تنظیمات اشتباه باشد.
از دید دفاعی، تهیه Inventory دقیق از داراییها یکی از مهمترین کارهاست. بسیاری از رخدادها از سیستمی شروع میشوند که تیم اصلاً نمیدانسته در معرض اینترنت است. Automation با Python میتواند برای جمعآوری و مقایسه اطلاعات در محیط مجاز مفید باشد.
جمعآوری اطلاعات و Reconnaissance
Reconnaissance مرحله شناخت هدف در محدوده مجاز است. اطلاعاتی مانند DNS، Headerهای سرویس، نسخه نرمافزار یا Metadata عمومی میتوانند در ارزیابی ریسک مفید باشند. هدف این مرحله ایجاد تصویر دقیق از محیط است، نه تولید ترافیک بیهدف.
برای تیم Blue Team نیز Recon اهمیت دارد. دانستن اینکه از بیرون چه اطلاعاتی درباره سازمان دیده میشود کمک میکند Exposureهای غیرضروری حذف شوند و اطلاعات حساس کمتری منتشر شود.
شبکه و Socket Programming
یکی از پایههای مهم برای فهم ابزارهای امنیتی، شناخت Network Socket است. بسیاری از برنامهها در نهایت از طریق TCP یا UDP با یکدیگر ارتباط دارند. توسعهدهندهای که چرخه اتصال، ارسال درخواست و دریافت پاسخ را بفهمد، رفتار ابزارهای شبکه را نیز بهتر تحلیل میکند.
کتاب از Python برای توضیح این لایه استفاده میکند. هدف آموزشی آن فهم Protocol Interaction و Automation است. در محیط دفاعی میتوان از همین دانش برای ساخت Health Check، جمعآوری Bannerهای سرویسهای داخلی یا بررسی Configuration استفاده کرد.
وب و امنیت برنامههای تحت وب
بخش قابل توجهی از تست امنیت امروز مربوط به Web Application و API است. Request و Response، Cookie، Session، Header، Parameter و Authentication نقاطی هستند که باید با دقت بررسی شوند.
از دید توسعهدهنده، مهم است بداند ورودی کاربر هیچوقت قابل اعتماد نیست. Validation، Encoding، کنترل دسترسی و مدیریت Session باید در طراحی لحاظ شوند. مطالعه تکنیکهای ارزیابی کمک میکند خطاهایی را که مهاجم ممکن است دنبال کند زودتر در کد خود پیدا کنید.
Automation در بررسی درخواستها
در پروژههای بزرگ ممکن است صدها Endpoint وجود داشته باشد. بررسی دستی همه پاسخها زمانبر است. Python میتواند برای ارسال درخواستهای کنترلشده در محیط تست، ثبت Status Code، Header و زمان پاسخ استفاده شود.
مزیت Automation فقط سرعت نیست؛ تکرارپذیری هم اهمیت دارد. اگر Test Script مشخصی داشته باشید، پس از هر Release میتوانید همان بررسیها را دوباره انجام دهید و Regression امنیتی را سریعتر تشخیص دهید.
Authentication و مدیریت هویت
بسیاری از آسیبپذیریهای جدی از کنترل ضعیف هویت و دسترسی ناشی میشوند. سیستم باید تشخیص دهد کاربر چه کسی است و مجاز به انجام چه عملیاتی است. این دو مسئله Authentication و Authorization نام دارند.
در ارزیابی امنیت باید بررسی شود آیا Session به شکل ایمن مدیریت میشود، Rate Limit وجود دارد و دسترسی به منابع فقط بر اساس رابط کاربری محدود نشده است. توسعهدهنده باید کنترل دسترسی را در سمت سرور اعمال کند.
مدیریت Credential و Secret
Password، Token، API Key و Secret نباید داخل کد عمومی یا Repository قرار گیرند. کتابهای امنیتی از زاویه تست به این مسئله نگاه میکنند، اما درس مهم برای توسعهدهنده مدیریت صحیح Secret است.
استفاده از Environment Variable، Secret Manager، Rotation و حداقل سطح دسترسی میتواند ریسک را کاهش دهد. همچنین Logها نباید Credential حساس را ذخیره کنند.
تحلیل پاسخ و پیدا کردن نشانه خطا
گاهی آسیبپذیری از پیام خطای بیش از حد دقیق آشکار میشود. Stack Trace، مسیر فایل داخلی یا نسخه Library ممکن است اطلاعاتی بدهد که برای مهاجم مفید است. سیستم Production باید خطای مناسب برای کاربر نمایش دهد و جزئیات فنی را در Log داخلی نگه دارد.
Python میتواند برای تحلیل تعداد زیادی Response و پیدا کردن Patternهای غیرعادی استفاده شود. این کاربرد برای QA امنیتی و Regression Testing مفید است.
کار با فایلها و دادههای امنیتی
یکی از نقاط قوت Python پردازش آسان فایل است. Logها، خروجی ابزارها و Reportها را میتوان Parsing و مقایسه کرد. در یک تیم امنیتی، Script کوچک گاهی میتواند ساعتها کار دستی را حذف کند.
برای مثال میتوان خروجی چند Scan داخلی را به یک Format مشترک تبدیل کرد، Duplicateها را حذف و تغییرات نسبت به هفته قبل را مشخص کرد. چنین Automationی کاملاً دفاعی است و ارزش عملی زیادی دارد.
اهمیت Logging
بدون Log مناسب، تشخیص رخداد امنیتی دشوار میشود. برنامه باید رویدادهای مهم مانند Login ناموفق، تغییر Permission و خطای حساس را ثبت کند. در عین حال نباید Password یا Token کامل در Log نوشته شود.
کتاب با نگاه ارزیابی امنیت میتواند به توسعهدهنده نشان دهد چه اطلاعاتی هنگام بررسی رخداد لازم هستند. Logging خوب بخشی از طراحی امنیت است، نه ویژگیای که بعداً اضافه شود.
امنیت شبکه و Segmentation
اگر تمام سیستمها بدون محدودیت با یکدیگر ارتباط داشته باشند، نفوذ به یک بخش میتواند مسیر حرکت به بخشهای دیگر را باز کند. Network Segmentation و Firewall Ruleهای حداقلی کمک میکنند دامنه آسیب محدود شود.
در تست مجاز میتوان بررسی کرد کدام سرویسها واقعاً از یک Segment قابل دسترسی هستند. نتیجه این بررسی باید برای کاهش دسترسی غیرضروری استفاده شود.
Vulnerability Assessment در برابر Penetration Test
Vulnerability Assessment معمولاً روی شناسایی و اولویتبندی ضعفها تمرکز دارد، در حالی که Penetration Test تلاش میکند در محدوده مجاز نشان دهد یک ضعف تا چه حد قابل بهرهبرداری است. این دو مکمل هستند اما یکسان نیستند.
برای توسعهدهنده مهم است نتیجه را فقط به تعداد یافتهها تقلیل ندهد. شدت واقعی به Context، Exposure، دسترسی لازم و اثر احتمالی بستگی دارد.
False Positive و نیاز به اعتبارسنجی انسانی
ابزارهای خودکار ممکن است هشدار اشتباه تولید کنند. هر نتیجه باید قبل از ثبت نهایی بررسی شود. Automation خوب حجم کار را کاهش میدهد اما جای تحلیل انسانی را نمیگیرد.
این نکته در امنیت مهمتر از بسیاری حوزههاست، چون اصلاح اشتباه میتواند باعث Downtime یا تغییر غیرضروری سیستم شود. گزارش حرفهای باید Evidence کافی و توضیح روشن داشته باشد.
گزارشنویسی؛ بخش جداییناپذیر تست
ارزیابی امنیت زمانی ارزشمند است که نتیجه قابل اقدام تولید کند. Report باید توضیح دهد مشکل چیست، کدام دارایی درگیر است، ریسک چیست و چه راهکاری برای کاهش آن پیشنهاد میشود.
برای مدیر فنی، توضیح اثر کسبوکاری مهم است و برای توسعهدهنده جزئیات فنی لازم است. گزارش خوب این دو سطح را از هم تفکیک میکند.
کاربرد کتاب برای توسعهدهندگان
توسعهدهنده با شناخت روشهای ارزیابی، کد را از زاویه مهاجم نیز نگاه میکند. سؤالهایی مانند «اگر Parameter تغییر کند چه؟»، «اگر کاربر مستقیم این Endpoint را صدا بزند چه؟» یا «اگر Token لو برود دامنه دسترسی چیست؟» به بخشی از طراحی تبدیل میشوند.
این طرز فکر Security by Design را تقویت میکند. اصلاح مشکل در مرحله طراحی معمولاً ارزانتر از رفع آن پس از انتشار است.
کاربرد برای Blue Team و AppSec
تیم AppSec میتواند از Python برای ساخت ابزارهای داخلی، پردازش یافتهها و یکپارچهسازی Pipeline استفاده کند. Blue Team نیز از Automation برای تحلیل Log، IOC و داده شبکه بهره میبرد.
بنابراین کتاب فقط برای Red Team نیست. فهم رفتار تکنیکهای تهاجمی میتواند Detection و Hardening را بهتر کند.
محدودیت زمانی کتاب
این اثر در سال 2016 منتشر شده است و اکوسیستم Python، کتابخانهها و امنیت وب از آن زمان تغییر کردهاند. بعضی کدها یا Dependencyها ممکن است امروز نیاز به بازنویسی داشته باشند.
برای اجرای مثالها باید Documentation فعلی Python و Library مربوط را بررسی کنید. اصولی مانند مجوز تست، Authentication، Logging و تحلیل شبکه پایدارتر هستند، اما Syntax و Tooling تغییر میکنند.
محیط مناسب تمرین
بهترین روش مطالعه ساخت Lab ایزوله است. ماشین مجازی، Container یا سرویسهای عمداً آسیبپذیر آموزشی گزینههای مناسب هستند. شبکه آزمایشگاهی باید از سیستمهای واقعی جدا باشد تا خطای تمرین اثر خارجی ایجاد نکند.
هر آزمایش باید Scope مشخص داشته باشد. حتی در محیط سازمانی، داشتن دسترسی فنی به معنی داشتن مجوز تست نیست.
این کتاب برای چه کسانی مناسب است؟
- توسعهدهندگان Python که میخواهند امنیت کاربردی را بهتر بفهمند.
- دانشجویان امنیت سایبری در محیطهای آموزشی مجاز.
- متخصصان AppSec و QA امنیتی.
- Blue Teamهایی که میخواهند منطق ابزارهای ارزیابی را بشناسند.
- Penetration Testerهایی که به Automation با Python علاقه دارند.
پیشنیازهای مفید
آشنایی با Python، TCP/IP، HTTP و مفاهیم پایه سیستمعامل مطالعه را سادهتر میکند. اگر Network و Web Protocolها را نشناسید، بخشی از مثالها ممکن است فقط مجموعهای از دستور به نظر برسند.
بهتر است قبل از اجرای هر مثال، ابتدا هدف آن را بفهمید و سپس خروجی را تحلیل کنید. یادگیری امنیت با کپیکردن دستور کامل نمیشود.
جمعبندی
Python: Penetration Testing for Developers کتابی برای اتصال برنامهنویسی Python به ارزیابی امنیت است. موضوعات آن به خواننده کمک میکنند Network، Web، Automation، Authentication، Logging و تحلیل داده امنیتی را از زاویه تست مجاز ببیند.
ارزش اصلی اثر در ساخت ذهنیت امنیتی و توانایی خودکارسازی وظایف است، نه اجرای بدون کنترل تکنیکها. تمام تمرینها باید روی سیستم خودتان یا محیطی با مجوز صریح انجام شوند. اگر توسعهدهندهای هستید که میخواهید ضعفهای نرمافزار را پیش از مهاجم پیدا کنید یا متخصص امنیتی هستید که میخواهد Scriptهای قابل تکرار بسازد، این کتاب میتواند نقطه اتصال مفیدی میان Python و AppSec باشد.




نقد و بررسیها
هنوز بررسیای ثبت نشده است.